

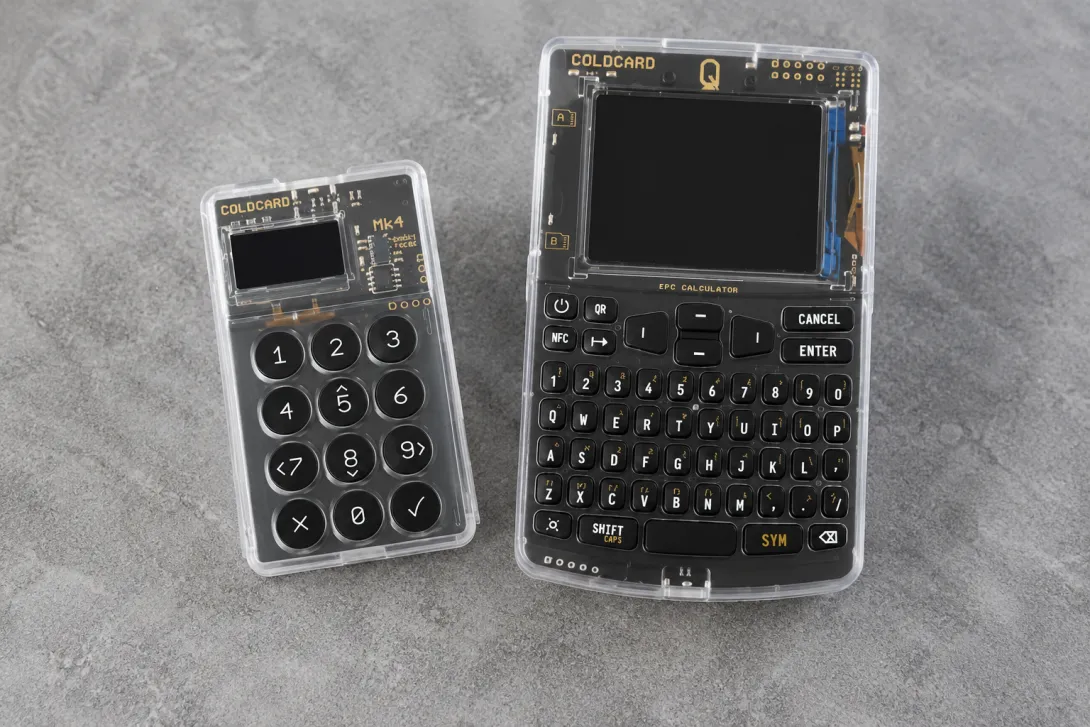
Les répercussions du vaste piratage de Coldcard continuent d’agiter la communauté Bitcoin. Un groupe de chercheurs en cybersécurité a découvert, lors d’un audit d’urgence, près de 5.000 vulnérabilités potentielles dans des centaines de projets Bitcoin open source.
Si de nombreux signalements doivent encore être confirmés, les premiers résultats dressent un tableau préoccupant de la sécurité de l’infrastructure Bitcoin.
Le Bitcoin Red Team lance un audit d’urgence après un piratage à plusieurs millions
L’audit a été mis en place par le Bitcoin Red Team, un collectif bénévole dirigé par le développeur Bitcoin Calle et Rob Hamilton, PDG d’Anchorwatch. Il fait suite au récent piratage du portefeuille matériel Coldcard, au cours duquel une faille de firmware datant de mars 2021 a été exploitée.
Cette faille a déjà permis le vol de plus de 1.800 Bitcoin (BTC), pour une valeur supérieure à 116 millions de dollars, à partir de plus de 5.200 portefeuilles appartenant à des investisseurs de long terme.
Pour déterminer si des vulnérabilités comparables existent ailleurs dans l’écosystème Bitcoin, seize chercheurs en sécurité ont passé au crible 390 projets Bitcoin open source. Ils ont combiné des analyses pilotées par l’IA et des vérifications manuelles.
Après un peu plus de 27 heures d’investigation, l’équipe a recensé 4.962 problèmes de sécurité potentiels. Parmi eux, 85 ont été classés comme critiques et 635 comme graves.
L’audit a été financé par OpenSats, une organisation à but non lucratif qui soutient le développement open source de Bitcoin. Elle a débloqué près de 40.000 dollars à cette fin.
Selon Calle, l’état actuel de la sécurité au sein de l’écosystème Bitcoin est « extrêmement mauvais ».
Les logiciels de confidentialité apparaissent comme la principale zone de risque
Les chercheurs ont constaté que les vulnérabilités les plus graves se concentraient surtout dans les logiciels liés à la confidentialité et aux transactions CoinJoin. Bien que cette catégorie ne représente qu’une partie des projets examinés, elle concentrait près d’un quart de toutes les failles critiques identifiées.
Les bibliothèques cryptographiques ont généré le plus grand nombre de signalements, avec plus de 1.100 problèmes recensés. Seule une faible part a toutefois été classée comme « grave », ce qui laisse penser que ces logiciels sont, dans l’ensemble, mieux testés et mieux maintenus.
Selon les chercheurs, les risques les plus importants semblent concerner les logiciels chargés de générer les clés privées, de signer les transactions et d’assurer les fonctions de confidentialité. Ce sont précisément les mêmes composants qui ont joué un rôle dans le piratage de Coldcard.
Toutes les vulnérabilités n’ont pas encore été confirmées
Les chercheurs soulignent que cet audit ne constitue que le début d’un processus plus long. À ce stade, environ 20 % des signalements ont été confirmés de manière indépendante. Les autres conclusions doivent encore être examinées afin d’établir si elles peuvent réellement être exploitées.
Le Bitcoin Red Team entend, dans les prochaines semaines, poursuivre la vérification des vulnérabilités et informer de manière confidentielle les développeurs concernés avant toute publication de détails techniques.
Pour la communauté Bitcoin, cet audit montre surtout que la sécurité des logiciels open source devient un enjeu de plus en plus central. Dans le même temps, les chercheurs en cybersécurité tentent de prendre de vitesse les acteurs malveillants en détectant plus rapidement les vulnérabilités avant qu’elles ne puissent être exploitées.


Binance : des pirates dérobent 2,5 milliards de dollars en une seule transaction pour 15 dollars de frais
Des pirates ont dérobé 6,3 milliards de dollars à Binance. Ils ont transféré 2,5 milliards de dollars en une seule transaction, pour seulement 15 dollars de frais.

Binance : le directeur financier part une semaine après un piratage de 6,3 milliards de dollars
Kaiser Ng, directeur financier de Binance, quitte ses fonctions peu après le piratage de 6,3 milliards de dollars. Justin Yek lui succède.

Binance : les pirates auraient infiltré les systèmes huit semaines avant le vol de plusieurs milliards
Des chercheurs soupçonnent des pirates nord-coréens d’avoir eu accès aux systèmes de Binance pendant huit semaines avant d’y dérober plusieurs milliards. De fausses candidatures ont joué un rôle important.
Le plus lu
Trump envisage une défaite aux élections de mi-mandat : « Je deviendrai M. Veto »
Trump menace de recourir au veto si les démocrates remportent mardi la majorité au Congrès. Il envisage une défaite électorale.

Bitcoin : un signal technique fait craindre une nouvelle chute
Un indicateur technique alerte sur le risque d’une nouvelle chute du Bitcoin. Par le passé, des signaux similaires ont été suivis de fortes baisses des cours.

1,8 milliard de XRP transférés sur le XRP Ledger : que se passe-t-il ?
Des informations faisant état du transfert de 1,8 milliard de XRP suscitent l’espoir d’un rebond. Mais le manque de clarté des chiffres appelle à la prudence chez les investisseurs et les analystes.