

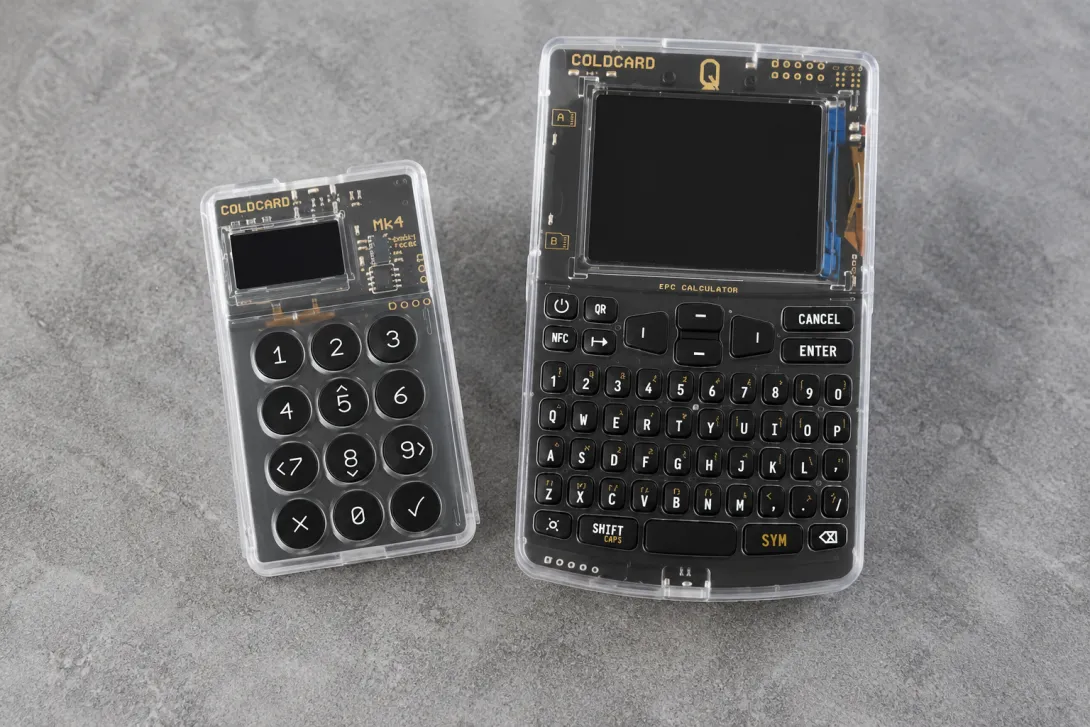
Une grave faille de sécurité dans le populaire portefeuille matériel Coldcard a provoqué l’un des plus importants piratages de hardware wallets de ces dernières années. En exploitant une vulnérabilité logicielle, des attaquants ont déjà dérobé plus de 1 367 bitcoins, pour une valeur d’environ 86 millions de dollars.
L’attaque touche des milliers d’utilisateurs qui avaient volontairement conservé leurs bitcoins hors ligne. Ce qui devait être le mode de conservation le plus sûr se transforme, pour une partie d’entre eux, en coûteux cauchemar.
Faille dans un portefeuille Bitcoin très utilisé
Coldcard, développé par la société canadienne Coinkite, figure parmi les portefeuilles matériels Bitcoin les plus populaires. Les portefeuilles à froid sont considérés comme l’un des moyens les plus sûrs de conserver des cryptomonnaies, car ils restent hors ligne et ne peuvent donc pas être attaqués directement via Internet.
La vulnérabilité se trouvait toutefois dans le logiciel chargé de générer la phrase de récupération du portefeuille. Cette phrase, composée d’une série de mots, permet aux utilisateurs de retrouver l’accès à leur wallet à tout moment. Des chercheurs de Block Inc. ont découvert que le générateur de nombres aléatoires de certaines versions logicielles n’était pas suffisamment aléatoire.
Au lieu de produire des valeurs entièrement aléatoires, le logiciel utilisait en partie des données prévisibles, comme les numéros de série des appareils, pour créer les clés cryptographiques. Dans certains cas, les attaquants ont ainsi pu reconstituer la phrase de récupération et obtenir un accès complet au portefeuille.
Coinkite a confirmé que les portefeuilles créés avec le logiciel vulnérable étaient exposés. L’entreprise a depuis publié une mise à jour du micrologiciel pour corriger la faille. Il est recommandé aux utilisateurs des appareils concernés de migrer au plus vite leur portefeuille vers une nouvelle phrase de récupération générée avec la version corrigée du logiciel.
Des milliers de portefeuilles touchés
Selon Galaxy Research, plus de 4 500 portefeuilles ont déjà été touchés. Vendredi, le préjudice total était encore estimé à environ 38 millions de dollars, mais ce montant a rapidement grimpé dans les jours suivants pour atteindre près de 86 millions de dollars.
L’une des victimes a expliqué avoir d’abord pensé que son portefeuille n’était pas concerné. En vérifiant son solde, elle a toutefois vu apparaître plusieurs transactions sortantes. En quelques minutes, l’intégralité de ses avoirs en bitcoins avait disparu.
Pour les experts en cybersécurité, cette attaque montre que les portefeuilles matériels ne sont pas totalement dépourvus de risques. Même si ces appareils sont conservés hors ligne et bénéficient ainsi d’une meilleure protection contre les piratages classiques, leur sécurité dépend in fine du logiciel qui crée les clés cryptographiques. En cas de faille à ce niveau, des attaquants peuvent accéder aux fonds même sans connexion Internet.
La conservation en propre n’élimine pas les risques
Ce piratage relance le débat sur la conservation en propre des cryptoactifs. De nombreux investisseurs optent volontairement pour un portefeuille matériel afin de garder leurs bitcoins hors de portée des plateformes d’échange et des pirates en ligne.
Selon le cabinet d’analyse TRM Labs, 972 millions de dollars de cryptomonnaies ont été dérobés au premier semestre 2026. C’est moins que les 2,3 milliards de dollars enregistrés sur la même période un an plus tôt. En revanche, le nombre de piratages a atteint 207, soit le plus haut niveau jamais observé sur une période de six mois.
D’après TRM Labs, les attaques visant les infrastructures et les clés privées ne représentent qu’environ 15 % des incidents, mais concentrent plus des trois quarts des pertes totales. Pour les chercheurs, l’attaque contre Coldcard montre que la conservation en propre ne supprime pas les risques : elle les déplace.


Des hackers dérobent 4 000 bitcoins avec des bons d’échange : « une faille critique mise au jour »
4 000 bitcoins ont disparu à la suite d’un bug qui permettait de créer de fausses pièces. Plus de 80 plateformes d’échange et entreprises se retrouvent désormais sans couverture.

Une fausse application Claude tente de voler des cryptos
Une fausse version de Claude diffuse un logiciel malveillant capable de voler les mots de passe et les données de plus de 50 portefeuilles crypto.

Un mauvais copier-coller et vos cryptos disparaissaient : le botnet Sality démantelé
Les services d’enquête internationaux ont neutralisé Sality, un botnet notoire qui a dérobé pendant des années du Bitcoin et de l’Ethereum en remplaçant discrètement les adresses de portefeuilles crypto copiées.
Le plus lu

Le XRP à 60 dollars ? Un analyste pointe un seuil décisif
Un analyste estime que le cours du XRP pourrait grimper à 60 dollars si une résistance cruciale venait à céder. Il faudrait pour cela une hausse de plus de 4 000 %.

XRP : la prévision de Grok, l’IA d’Elon Musk, pour fin septembre
Grok estime que le cours du XRP devrait se situer autour de 1,45 à 1,60 dollar fin septembre, tout en laissant la porte ouverte à une hausse plus marquée.

Le paradoxe de l’IA : les valorisations montent, le produit devient moins cher
L’investisseur Paul Kedrosky met en garde contre une bulle de l’IA, alimentée par des valorisations élevées, la hausse de l’endettement et un risque de surcapacités.