Une cyberattaque de grande ampleur s’appuie sur près de 2 000 sites WordPress piratés pour diffuser un logiciel malveillant. Celui-ci vise les utilisateurs de Windows et peut dérober des mots de passe, des fichiers personnels, voire les phrases de récupération de portefeuilles crypto.
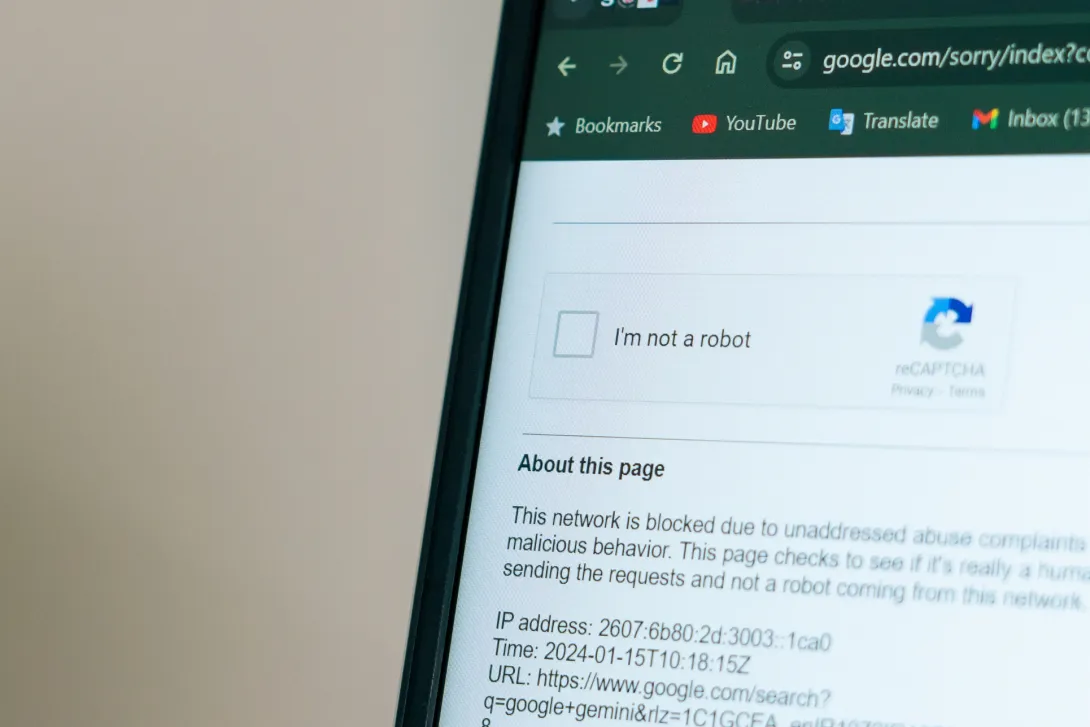
L’attaque est difficile à détecter. Les victimes se rendent sur de véritables sites d’entreprises ou blogs, mais y voient apparaître un faux CAPTCHA. En suivant les instructions affichées, elles peuvent installer elles-mêmes le malware sans s’en apercevoir.
Un faux CAPTCHA ouvre l’accès de l’ordinateur aux cybercriminels
Les chercheurs en sécurité de Check Point Research ont baptisé cette campagne StopAndProtect. Les cybercriminels prennent le contrôle de sites WordPress mal sécurisés, puis les utilisent pour piéger leurs visiteurs.
Sur ces sites, un CAPTCHA demande aux utilisateurs de copier un texte et de l’exécuter via PowerShell, un outil standard intégré à Windows. En lançant cette commande, l’utilisateur installe en réalité le logiciel malveillant.
Les attaquants peuvent ensuite récupérer de nombreuses informations. Le logiciel recherche les mots de passe et fichiers enregistrés, mais peut aussi enregistrer les frappes au clavier et réaliser une capture d’écran toutes les 30 secondes.
Pour les détenteurs de cryptomonnaies, une fonction est particulièrement dangereuse : le malware recherche les phrases de récupération des portefeuilles. Cette suite, généralement composée de 12 ou 24 mots, peut suffire à accéder aux cryptoactifs associés depuis un autre appareil.
Des milliers d’ordinateurs déjà infectés
L’ampleur de l’attaque est apparue au grand jour parce que les criminels avaient eux-mêmes mal sécurisé leur infrastructure. Les chercheurs ont ainsi pu accéder à des fichiers contenant des informations sur près de 2 000 sites compromis.
Au 24 juillet, plus de 6 000 adresses IP uniques étaient recensées comme infectées. Check Point a également découvert des centaines de lots de données volées. Un dossier non protégé contenait même plus de 20 000 captures d’écran d’ordinateurs de victimes.
L’avertissement principal est simple : un CAPTCHA légitime ne demande jamais d’exécuter du code via PowerShell ou l’invite de commandes Windows. Si une telle demande apparaît, n’exécutez pas la commande et quittez le site.


Une veuve britannique perd 690 000 livres dans des escroqueries au Bitcoin et à l’IA
Une veuve britannique a perdu près de 690 000 livres dans des escroqueries au Bitcoin, à la récupération de fonds et via une prétendue plateforme de trading utilisant l’IA qui lui promettait des rendements considérables.

Six mois après le piratage de Drift, des millions gelés mais l’essentiel reste introuvable
Drift tente de récupérer 295 millions de dollars dérobés lors d’un piratage majeur. Plusieurs millions ont été gelés, tandis que les enquêteurs suivent la trace des ethers volés.

NEAR Intents identifie le pirate et récupère 3,8 millions de dollars
BNY discute avec Payward, la société mère de Kraken, d’un partenariat dans les actifs numériques, les paiements et les infrastructures, peu après l’accord majeur conclu avec le Nasdaq.
Le plus lu
Un analyste de Wall Street voit Quant grimper à 10 000 dollars
L’analyste de Wall Street Jan Nieuwenhuijs estime que le cours de Quant pourrait atteindre 10 000 dollars, soit près de 4 000 % au-dessus de son niveau actuel.

Quant bondit de 74 % en une journée : les raisons de cette flambée
Quant gagne 74 % en une journée et 172 % sur une semaine, porté par de nouveaux partenariats avec de grandes banques.

Bill Gates alerte : l’IA pourrait provoquer « un milliard de morts »
Bill Gates prévient qu’une IA puissante, si elle tombait entre de mauvaises mains, pourrait causer des dégâts considérables. Il plaide pour des règles plus strictes et une surveillance renforcée.