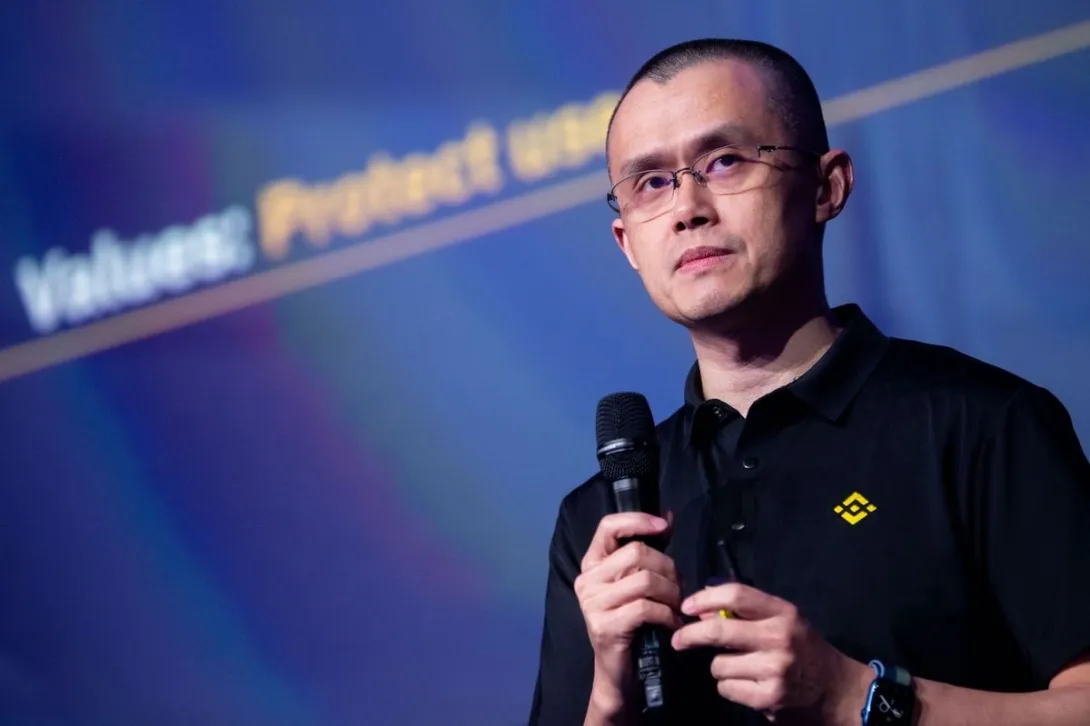
Le cofondateur de la plateforme crypto Binance, Changpeng “CZ” Zhao, a de nouveau été la cible d’une possible cyberattaque. Selon une alerte de sécurité de Google, des pirates ont tenté de forcer l’accès à son compte. De forts indices pointent vers le groupe de hackers nord-coréen Lazarus, tenu pour responsable depuis des années d’attaques d’envergure dans l’univers crypto.
Google met en garde contre des pirates soutenus par un État
Zhao a partagé sur X (anciennement Twitter) une notification reçue de Google. Elle indiquait que « des attaquants soutenus par un État » avaient tenté de voler son mot de passe. Dans une réaction légère, il a écrit :
« Je reçois cette alerte de temps à autre de la part de Google. Quelqu’un sait de quoi il s’agit ? Lazarus nord-coréen ? De toute façon, je n’ai rien d’important sur mon compte. »
Si Zhao a abordé l’incident avec humour, les experts en sécurité prennent ce type d’alerte très au sérieux. C’est souvent le signe d’attaques ciblées menées par des groupes de hackers bien organisés qui visent des personnalités influentes des secteurs technologique et crypto.
Lazarus Group : le bras long de Pyongyang
Lazarus Group est depuis des années considéré comme l’un des groupes de hackers les plus dangereux au monde. Selon les services de renseignement occidentaux, le groupe opère sous la supervision du gouvernement nord-coréen. Il est tenu pour responsable de plusieurs cyberattaques majeures visant des banques, des entreprises et des plateformes crypto.
Parmi les attaques les plus retentissantes figure le piratage de la plateforme Bybit, au cours duquel 1,4 milliard de dollars ont été dérobés. Cela en fait la plus grande attaque de l’histoire du secteur crypto.
Selon l’expert blockchain Anndy Lian, le groupe s’appuie sur un réseau d’agents qui se font passer pour des freelances ou des employés IT. « Ils renvoient des millions de dollars vers la Corée du Nord en acceptant des missions auprès d’entreprises étrangères », explique-t-il. « Même des fonctionnaires reçoivent de Google des avertissements concernant des tentatives de pirater leurs comptes. »
Menace grandissante pour les entreprises crypto
La tentative de compromission du compte de Zhao s’inscrit dans une tendance plus large de menaces cybernétiques croissantes au sein du secteur crypto. Ces derniers mois, les experts alertent de plus en plus sur des tentatives d’infiltration en provenance de Corée du Nord.
Zhao a déjà écrit que des hackers se font passer pour des candidats afin d’entrer dans des entreprises crypto. « Ils tentent de pénétrer via des offres d’emploi en IT, en sécurité ou en finance. Une fois à l’intérieur, ils peuvent collecter des informations sensibles ou siphonner des fonds », affirme Zhao.
Un collectif de hackers éthiques, Security Alliance (SEAL), a récemment découvert qu’au moins soixante agents nord-coréens se faisaient passer pour des développeurs ou des spécialistes IT. Leur objectif était d’accéder à des entreprises crypto américaines et de dérober des données d’utilisateurs.
Conclusion : la vigilance reste cruciale
La tentative de pirater le compte de CZ montre que personne dans l’univers crypto n’est totalement à l’abri. Les hackers nord-coréens continuent de chercher de nouveaux moyens de soutirer de l’argent par des attaques numériques, des fonds qui finissent ensuite par remonter vers Pyongyang.
Pour les entreprises du secteur crypto, le message est clair : la cybersécurité n’est pas une option, mais une nécessité. À mesure que le marché crypto grossit, les attaques de groupes comme Lazarus gagnent en sophistication. La vigilance est essentielle pour éviter de nouvelles catastrophes numériques.


Corée du Sud : les contrôles renforcés après des fuites de données dans les banques et les plateformes crypto
La Corée du Sud veut renforcer les contrôles des plateformes d’échange de cryptomonnaies après des fuites de données touchant 100 000 clients. Une enquête révèle des failles de sécurité dans 130 entreprises et établissements financiers.

Le compte Instagram de la NBA piraté pour promouvoir une cryptomonnaie suspecte
Le compte Instagram de la NBA semble avoir été piraté pour promouvoir un memecoin sur Solana. La publication suspecte a été supprimée, mais des questions restent sans réponse.

Vol violent de cryptomonnaies : un lien possible avec la fuite de données chez Revolut
Un investisseur britannique en cryptomonnaies a perdu 800 000 dollars lors d’un violent cambriolage à son domicile. Des chercheurs en cybersécurité soupçonnent un lien avec la récente fuite de données chez Revolut.
Le plus lu

Le FMI prévient les gouvernements : des choix très difficiles se profilent
Le FMI alerte sur la hausse rapide de la dette mondiale, les taux d’intérêt élevés et l’inflation, et appelle les grandes économies à agir rapidement.

DeepSeek, champion chinois de l’IA, lève 12 milliards de dollars grâce au succès de son nouveau modèle
DeepSeek met OpenAI et Anthropic sous pression avec son nouveau modèle d’IA. Les investisseurs se bousculent, avec une introduction en Bourse visée en 2027.

Les États-Unis accentuent la pression sur ASML malgré les discussions entre Jetten et Trump
Les États-Unis veulent durcir rapidement les restrictions à l’exportation visant ASML, alors que le Premier ministre Jetten négocie avec Trump pour trouver une solution viable.