L’attaque visant les appareils Ledger, qui a d’abord touché l’Asie du Sud-Est, pourrait aussi concerner l’Europe. Un acheteur affirme que son nouveau portefeuille matériel, acheté auprès d’une grande enseigne d’électronique, a été modifié à son insu. Ce témoignage intervient alors que l’entreprise française a reconnu ce week-end que des appareils avaient été altérés.
Les conditions dans lesquelles les attaquants ont infiltré le revendeur soulèvent également de plus en plus de questions.
Ledger confirme la présence d’un implant matériel dissimulé
Ledger a confirmé samedi soir la présence d’un implant matériel non autorisé dans l’appareil d’un client victime de l’attaque. Vendredi, le fabricant enquêtait encore sur la situation, alors que l’inquiétude grandissait sur les réseaux sociaux.
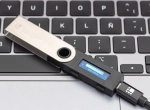
Un portefeuille matériel est un petit appareil, souvent de la taille d’une clé USB, qui conserve hors ligne les clés d’accès aux cryptomonnaies. Les actifs restent sur la blockchain, mais la clé permettant d’y accéder est stockée dans l’appareil.
Cette clé peut être reconstituée à partir de la phrase de récupération : une suite de 24 mots générée par l’appareil lors de sa première configuration. L’acheteur la note sur papier pour pouvoir retrouver l’accès à ses fonds si l’appareil est perdu ou tombe en panne.
C’est précisément là que réside le risque. Quiconque connaît cette phrase peut accéder au portefeuille depuis un autre appareil et le vider, sans jamais avoir eu le portefeuille matériel entre les mains.
L’implant serait capable de capter cette phrase au moment où l’appareil la génère. Cela expliquerait pourquoi les victimes affirment avoir conservé leur phrase de récupération en lieu sûr et n’avoir validé aucune transaction suspecte.
L’appareil passe pourtant sans difficulté le contrôle d’authenticité effectué par Ledger via sa propre application. Tout semble donc normal pour l’acheteur, alors qu’un tiers peut déjà intercepter ses données.
La société d’investigation Bitquery estime désormais les pertes à environ 93 millions de dollars, répartis sur 311 portefeuilles, contre plus de 86 millions de dollars vendredi. Cela représente en moyenne près de 300 000 dollars par portefeuille.
Ledger ne confirme pas ces chiffres et affirme que le nombre d’appareils concernés reste limité. L’entreprise assure que ses propres systèmes n’ont pas été piratés.
Un appareil Ledger altéré signalé chez MediaMarkt
Sur X, un utilisateur nommé Johannes a publié des photos d’un appareil Ledger qu’il affirme avoir acheté deux semaines auparavant chez MediaMarkt. Il contenait un implant ressemblant à une version antérieure de celui découvert en Asie, mais aucun fonds n’a encore disparu.
Johannes avance deux explications : soit le dispositif ne fonctionnait pas, soit les attaquants attendaient que les appareils altérés soient plus largement utilisés, a-t-il écrit.
Mark Karpeles, ancien dirigeant de la plateforme d’échange de cryptomonnaies Mt. Gox, qui a fait faillite, a contribué à révéler l’affaire en Asie. Selon lui, l’antenne porte une mention indiquant qu’il s’agit de la version eurasiatique.
Cela suggère l’existence de versions distinctes adaptées aux fréquences mobiles de chaque région. Ledger n’a pas confirmé que l’appareil signalé en Europe était lié à la même attaque. Sur X, certains doutent même qu’il s’agisse d’un véritable circuit imprimé Ledger.
L’attaque contre Ledger mène à un revendeur asiatique
La piste mène pour l’instant à CryptoBilis, un revendeur officiel de Ledger en Indonésie, en Malaisie et aux Philippines. L’entreprise a récemment changé de propriétaire.
Changpeng Zhao, cofondateur et ancien dirigeant de la plateforme d’échange Binance, établit un lien avec ce rachat. Selon lui, les pirates auraient eux-mêmes acquis le revendeur.
Sur X, il s’est étonné que les pirates aient apparemment racheté le revendeur, puis fait signer un accord de confidentialité aux personnes concernées pour les contraindre au silence. Il a dénoncé les multiples défaillances dans cette affaire.
Un tel accord interdit aux parties de divulguer certaines informations. Zhao ne précise pas la source de ses affirmations, que Ledger n’a pas confirmées.
Ledger recommande aux clients ayant acheté un appareil chez CryptoBilis au cours des quatre-vingt-dix derniers jours de transférer leurs cryptomonnaies vers un nouvel appareil Ledger, doté d’une nouvelle phrase de récupération. Si l’altération de l’appareil acheté chez MediaMarkt est confirmée, l’attaque toucherait donc aussi des acheteurs en Europe.